
هوش مصنوعی و اتوماسیون
اتصال AI Agent به CRM؛ دسترسی، تأیید و ثبت امن تغییر
اتصال CRM فقط فراخوانی API نیست. این مقاله دامنه خواندن و نوشتن، تأیید تغییر، کنترل مجوز رکورد و رفتار هنگام تکرار و شکست را برای تعریف پروژه روشن میکند.
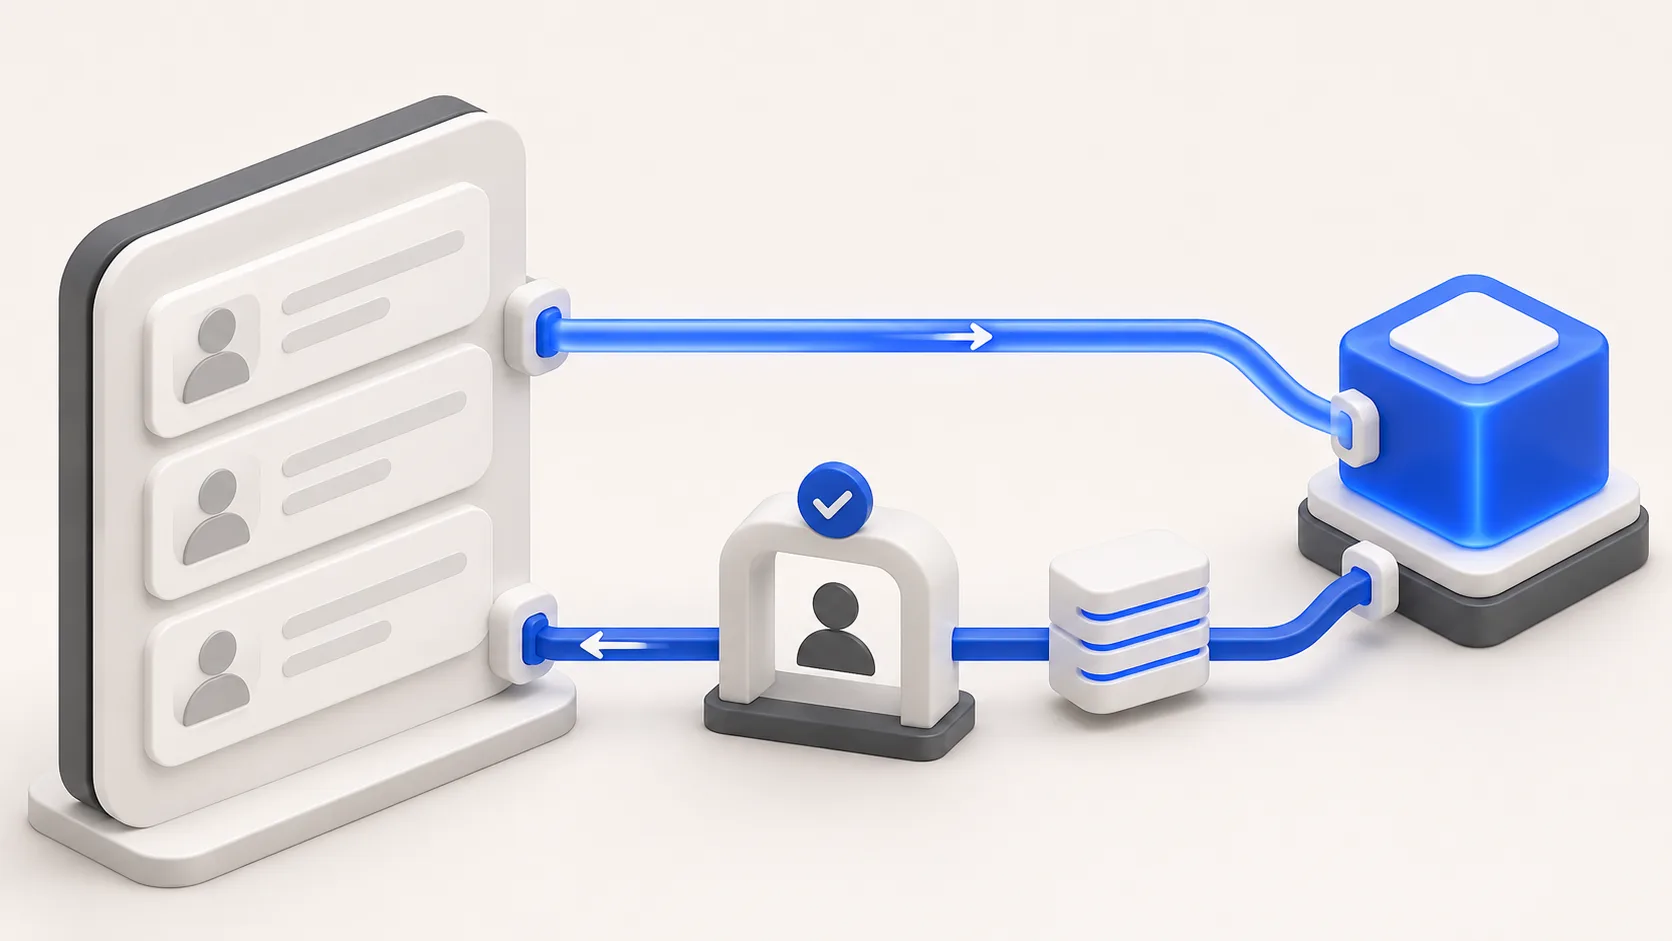
اتصال AI Agent به CRM با مرز خواندن و نوشتن شروع میشود
پیش از اتصال عامل به CRM، روشن کنید چه رکوردی را برای کدام کاربر میخواند، چه تغییری پیشنهاد میدهد و کدام اقدام نیازمند تأیید است. دسترسی فنی به API به معنی مجوز انجام همه عملیات نیست. معماری مناسب، هویت، اعتبارسنجی و ثبت نتیجه را مستقل از پاسخ مدل کنترل میکند.
این راهنما درباره طراحی اتصال و خرید خدمت است؛ نام یا نسخه خاص CRM را سازگار اعلام نمیکند. امکان اتصال به ERP هم باید با مستندات و مجوز همان سرویس بررسی شود. وعده «اتصال به همه ابزارها» بدون بررسی API و مالک داده، مبنای اجرای پروژه نیست.
یک کار مشخص را برای اتصال انتخاب کنید
برای شروع، «خلاصهکردن مکالمه و ساخت پیشنویس پیگیری» از «مدیریت کامل فروش» روشنتر است. تعیین کنید منبع مکالمه چیست، چه دادهای مجاز است وارد مدل شود و خروجی کدام فیلدها را پیشنهاد میدهد. تغییر مرحله فرصت، ارسال پیام یا تخفیف را بهعنوان اختیار جدا بررسی کنید.
فهرست پیشنیازهای اتصال
مستندات API و محیط آزمایش با داده غیرحساس.
مالک حساب سرویس و روش نگهداری و لغو دسترسی.
نگاشت فیلدها و قواعد اعتبارسنجی CRM.
نقش کاربر و مجوز او نسبت به هر رکورد.
محدودیت مصرف، روش تکرار امن و ثبت عملیات.
راه بررسی خطا و بازگردانی یا اقدام جبرانی، اگر سرویس اجازه دهد.
سه سطح اختیار را جدا تعریف کنید
خواندن محدود
عامل فقط داده لازم برای کار مجاز را دریافت کند. اگر کارشناس به پروندهای دسترسی ندارد، استفاده از یک حساب سرویس پرقدرت نباید این محدودیت را دور بزند. OWASP در امنیت API بر بررسی مجوز دسترسی به خود شیء یا رکورد تأکید دارد؛ داشتن شناسه رکورد کافی نیست.
راهنمای OWASP درباره مجوز سطح رکورد در API
پیشنهاد تغییر
پیشنویس باید فیلد فعلی، مقدار پیشنهادی و دلیل یا منبع را نشان دهد. مشخص کنید متن خلاصه، داده قطعی است یا برداشت مدل. خروجی پیشنهاد نباید بدون تأیید بهعنوان واقعیت تأییدشده وارد گزارش مدیریتی شود.
اجرای تأییدشده
تأیید کاربر باید به همان تغییر مشخص مربوط باشد. اگر پس از نمایش پیشنویس، رکورد تغییر کرده است، سرویس باید تعارض را تشخیص دهد یا داده را دوباره بررسی کند. تأیید قبلی برای یک پیشنهاد، مجوز نامحدود برای تغییرهای بعدی نیست.
تکرار و شکست درخواست را پیشبینی کنید
ممکن است اتصال پس از ثبت در CRM قطع شود و عامل پاسخ نگیرد. تکرار کورکورانه میتواند چند فعالیت یا فرصت مشابه بسازد. برای عملیات مربوط، شناسه درخواست یا سازوکار تکرار امن را در صورت پشتیبانی API به کار ببرید؛ اگر API چنین امکانی ندارد، راه تشخیص و رسیدگی را طراحی کنید.
وضعیت «پیشنهاد آماده»، «در انتظار تأیید»، «ثبتشده» و «ناموفق» باید قابل تفکیک باشد. پیام موفقیت فقط پس از تأیید نتیجه سرویس نمایش داده شود. اگر بازگردانی ممکن نیست، مسیر بررسی انسانی و اقدام جبرانی پیش از افزایش اختیار روشن شود.
نمونه فرضی: خلاصه جلسه فروش
کارشناس متن جلسه را وارد میکند. عامل تاریخ پیگیری و شرح نیاز را پیشنهاد میدهد؛ اطلاعاتی که در متن نبود با برچسب نامشخص باقی میمانند. کارشناس مقدارها را بررسی میکند و سرویس فقط فیلدهای مجاز همان پرونده را ثبت میکند.
اگر مدل از یک جمله مبهم، مبلغ یا احتمال قطعی فروش حدس بزند، آن مقدار نباید خودکار وارد پیشبینی درآمد شود. معیار پذیرش این سناریو میتواند کاملبودن فیلدها، اصلاح کارشناس، جلوگیری از ثبت تکراری و نبود تغییر نامجاز باشد. این مثال فرضی است و نتیجه مشتری یا پروژه پیشین Nexo را گزارش نمیکند.
حفاظت داده و اختیار را در تحویل بررسی کنید
بررسی کنید داده به کدام سرویس بیرونی میرود و چه سیاستی برای ذخیره و استفاده از آن وجود دارد. فقط اطلاعات لازم را ارسال کنید و دسترسیها را قابل لغو نگه دارید. یادداشت داخلی یا متن ایمیل باید داده ورودی تلقی شود، نه دستور تغییر مجوز یا سیاست سیستم.
OWASP خطر اختیار بیشازحد را در سه بعد قابلیت ابزار، مجوز و استقلال مطرح میکند. برای این پروژه، از تیم بخواهید ابزارهایی را که لازم نیست حذف کند و مسیر تأیید اقدام پرریسک را نشان دهد. این توصیه کنترل ریسک است، نه تضمین امنیت مطلق یا انطباق حقوقی.
راهنمای OWASP درباره اختیار بیشازحد در سیستمهای LLM
در پیشنهاد توسعه چه خروجیهایی بخواهیم؟
نمونه نگاشت داده و فهرست فیلدهای قابل خواندن و تغییر.
تست دسترسی مجاز و نامجاز، رکورد حذفشده و داده ناقص.
آزمون قطع شبکه و تکرار عملیات.
نمایش پیشنویس، تأیید و وضعیت ثبت واقعی.
روش پایش خطا بدون ذخیره بیدلیل متن محرمانه.
مسئول بهروزرسانی اتصال پس از تغییر API.
پرسشهای متداول
آیا وجود API یعنی اتصال آماده است؟
خیر. باید مجوز، دامنه عملیات، محدودیت، کیفیت مستندات و محیط آزمایش بررسی شود. ممکن است تنها بخشی از سناریو با API موجود قابل اجرا باشد.
آیا عامل میتواند با حساب ادمین همه کارها را انجام دهد؟
چنین دسترسی گستردهای نباید پیشفرض باشد. ابزار و حساب را به نیاز محدود کنید و مجوز هر اقدام را در سرویس اجرا بررسی کنید. افزایش اختیار باید دلیل و کنترل مشخص داشته باشد.
برای فرم استاندارد هم عامل لازم است؟
نه لزوماً. اگر داده ساختاریافته و قواعد ثابتاند، اتصال معمولی API یا گردشکار قطعی را بررسی کنید. مدل زمانی توجیه دارد که بخش متنی یا متغیری از کار به آن نیاز داشته باشد.
مطالعه مرتبط و شروع بررسی
راهنمای موجود اتوماسیون فرایند کسبوکار
برای بررسی با Nexo، نام ابزار، مستندات عمومی API، یک جریان خواندن یا نوشتن و مرز تأیید انسانی را شرح دهید. کلید API، رمز یا اطلاعات واقعی مشتری را در درخواست مشاوره نفرستید.
مشاوره درباره اتصال CRM و عامل هوشمند
برای بررسی دامنه اتصال، ابزارهای محدود و مسیر تأیید انسانی، خدمت توسعه AI Agent و اتوماسیون را بخوانید.